
🚔Украл у воров, прикрутил ИИ и забыл закрыть сервер: эпичный провал русскоязычного хакера Azazel
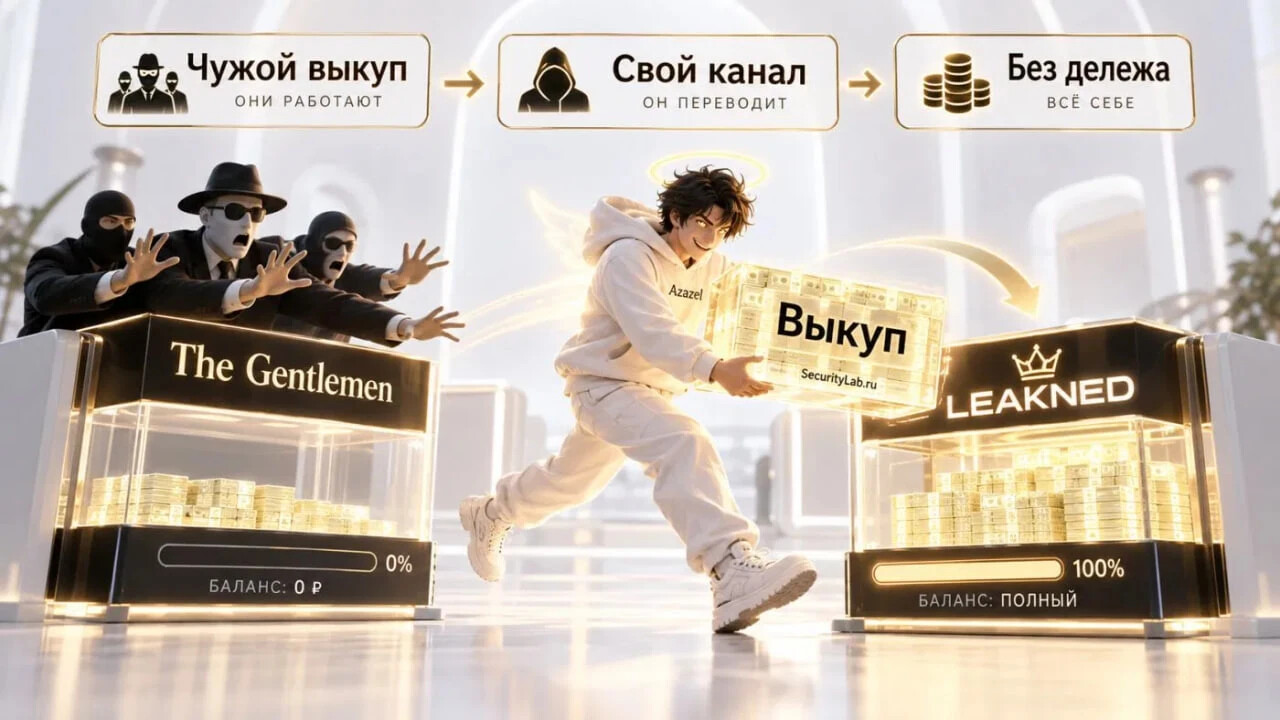
В даркнете кипит своя драма, где жадность фраера не просто сгубила, а выставила на посмешище. Русскоязычный хакер с ником Azazel пристроился партнёром к вымогателям из The Gentlemen. Расклад у ребят был сказочный: бери готовый шифровальщик, ломай конторы, забирай 90% куша, а жалкие 10% отстегивай создателям софта за франшизу. Но нашему герою даже десятина поперек горла встала. Парень решил, что самый умный, склепал тайком собственный сайт утечек LEAKNED и начал уводить жертв налево, забирая весь выкуп в один карман.
Закончился этот стартап внутри корпорации классически. Гений киберпреступности намертво продолбал настройки собственного сервера и вывалил наружу 50 терабайт служебных данных. Эксперты из CloudSEK зашли на огонек и тихо выпали в осадок. Там лежали свежие потроха двух десятков контор из шести стран, включая украденные секреты из GitLab, ключи от облаков и кучу чужих баз. Самое забавное, что Azazel умудрился автоматизировать рутину через Model Context Protocol, превратив ИИ-ассистента в пульт управления взломанными серверами. Технологично, дерзко, но руки все равно растут не из того места.
Пока ИБ-безопасники спорят о восстании машин, взломщики уже вовсю гоняют ИИ в боевых условиях, чтобы не отвлекаться на ручные команды. Только вот базовая гигиена решает вообще все: ты можешь писать промпты и потрошить репозитории, но если забыл закрыть собственный сервер, тебя сольют безопасникам раньше, чем твои же разозленные подельники пустят на фарш.
#ransomware, #киберпреступность, #TheGentlemen @SecLabNews