SecurityLab.ru


Гео и язык канала: Россия, Русский
Категория: Технологии


SecurityLab — канал сайта SecurityLab.ru.
контакт для связи antipov@securitylab.ru
Номер заявки для регистрации в РКН № 8074399954

Связанные каналы

Гео и язык канала
Россия, Русский
Категория
Технологии
Статистика

🧑‍💻 21 попытка, 32 zero-day и только первый день

Pwn2Own Ireland 2026 ещё толком не успел начаться, а исследователи уже принесли организаторам 32 уязвимости нулевого дня. За 21 попытку участники заработали $388 500, причём под удар попали не экспериментальные стенды, а Galaxy S26, ИИ-инструменты, базы данных и устройства умного дома.

В рамках турнира участники атакуют продукты сразу в семи категориях, от iPhone 17, Galaxy S26 и Pixel 10 до принтеров, IoT-устройств, мессенджеров и ИИ-инфраструктуры. В этом году появилась и отдельная категория с устройствами для здоровья, так что исследователи фактически проверяют на прочность почти весь набор современной подключённой электроники.

Масштаб хорошо показывает, насколько широким стал современный рынок атак. На одном турнире соседствуют смартфон, ИИ-агент, принтер, умная колонка и мост для лампочек. Общего у таких целей немного, кроме одного свойства. В каждой хватает ошибок, за которые готовы платить десятки тысяч долларов.

И всё это произошло за первый день из четырёх. Если старт уже дал 32 zero-day, главный вопрос к Pwn2Own теперь не в том, что ещё взломают, а сколько продуктов вообще доживут до финала без успешной атаки.

#Pwn2Own, #ZeroDay, #Кибербезопасность @SecLabNews


Рэй Курцвейл: к 2032 году ИИ поможет медицине обогнать старение

Прожил год - а медицина вернула тебе этот год с запасом. Так, по мнению Рэя Курцвейла будет выглядеть жизнь уже к 2032 году. Лечение станет продлевать жизнь быстрее, чем её сокращает возраст.

Курцвейл описывает это в два этапа. Сначала медицина научится компенсировать каждый прожитый год, и ожидаемая продолжительность жизни перестанет уменьшаться. Затем новые методы начнут добавлять больше времени, чем человек теряет. Бессмертия он не обещает: болезни, травмы и несчастные случаи никуда не денутся.

Главную ставку Курцвейл делает на ИИ. Вместо многолетнего перебора отдельных вариантов модели смогут проверять огромное число молекул и способов воздействия на организм, а учёные будут отбирать лучшие для испытаний. Одна из главных целей - стареющие клетки. Они перестают делиться, но остаются в теле и выделяют вещества, которые поддерживают воспаление и мешают тканям работать. Удалять такие клетки умеют препараты-сенолитики.

Теперь о подвохе. Первые испытания сенолитиков дают отдельные обнадёживающие результаты, но доказательств, что они заметно продлевают жизнь людям, пока нет. А 2032 год - личная оценка Курцвейла, а не вывод науки. Зато ждать недолго: до проверки прогноза всего шесть лет, и застать её успеет почти каждый.


🗒По стопам Додо: сетевые вымогатели взялись за гигантов розницы с обеих сторон границы

Шантажисты снова включили любимый конвейер запугивания, но планка претензий подскочила до небес. Под каток попала огромная сеть из 1320 супермаркетов. Схема отработана до блеска: злоумышленники рисуют пугающие цифры про восемь миллионов утекших карточек клиентов, паспорта 120 тысяч сотрудников и полный разгром серверов. Представители ритейлера привычно ушли в глухую оборону, вырубили часть сервисов и делают вид, будто отделались легким испугом, хотя скриншоты образцов уже пошли гулять по сети.

Если вчитаться в технические детали, волосы встают дыбом от уровня безалаберности. Нападавшие спокойно протопали по цепочке от чтения файлов на портале партнеров прямо до рута в системах мониторинга. В отчете фигурируют 524 утащенных репозитория общим весом почти пять гигов и 68 тысяч учетных записей Active Directory. Конечно, часть цифр вымогатели традиционно завышают ради паники и торга по выкупу, но сам факт свободного перемещения посторонних людей по закрытым контурам уже никто не скроет.

Сначала группировка кошмарила крупный бизнес в РФ, отрабатывая схемы давления на сервисах доставки и туризме, а теперь ровно по тем же лекалам пошла громить инфраструктуру в Украине. Любые иллюзии о том, что в киберпространстве сейчас воюют только идейные бойцы за правое дело, пора окончательно похоронить. Деньги не пахнут, и пока безопасники по обе стороны баррикад готовятся к сложным таргетированным диверсиям, обычные вымогатели спокойно стригут миллионы с дырявых корпоративных сетей без оглядки на юрисдикции.

#утечка, #вымогатели, #киберкриминал @SecLabNews


Диплом не пропуск в ИБ — работодатели проверяют совсем другое

Многие привыкли думать, что без вузовского диплома резюме сразу отбракуют, хотя на деле строгие требования к образованию встречаются в основном в госсекторе. Частному бизнесу куда важнее ваши реальные навыки, поэтому среди состоявшихся специалистов можно встретить и бывших бухгалтеров, и выпускников исторического факультета. Их главным козырем становится умение самостоятельно собирать домашние стенды из виртуальных машин, копаться в логах и находить истинные причины сбоев.

На старте всегда проверяют инженерный фундамент, а не заученные термины. Можете ли вы по шагам объяснить, что происходит при вводе адреса сайта в браузере? Работодатели регулярно видят кандидатов, которые по чужим мануалам решили сотни задач на хакерских тренажерах, но совершенно не понимают механику своих действий. Куда больше ценится базовое понимание архитектуры сетей, уверенная работа с Linux и Windows Server, а также способность решать проблемы без привязки к конкретному вендору.

О том, какие неочевидные двери открыты для новичков и почему стажировки в крупных компаниях доступны даже людям за сорок, рассказываем в новой статье. А если хотите проверить свои знания прямо сейчас, весь октябрь CyberED дает бесплатный доступ к материалам курса «Инженер по ИБ». Там можно пройти тест уровня, порешать практические задачи и объективно понять, хватает ли вам фундамента для первого отклика.

#ИБ #кибербезопасность #карьера
@SecLabNews


🗣Свободных розеток нет и не будет: железный коллапс накрыл обе столицы

В Москве снять стойку на 5 кВт теперь стоит под 170 тысяч рублей в месяц, в Питере ценник вообще подскочил на треть. Если два года назад сотка за стойко-место казалась грабежом средь бела дня, то сейчас операторы показывают прайс в 190 тысяч с каменным лицом. Построить ничего толком не успевают: в 2025 году запустили всего пять тысяч мест против четырнадцати годом ранее. Из обещанных двухсот мегаватт в столице к концу года доковыляет от силы треть. Денег на стройку под текущие ставки кредитов нет, а свободные киловатты на подстанциях закончились еще позавчера.

Ситуацию добивает всеобщая лихорадка вокруг вычислений. Народ радостно накупил ускорителей и пытается запихнуть их в старые серверные. Только вот железкам под искусственный интеллект нужно не пять скромных киловатт, а все двадцать. Инженерам приходится буквально выкидывать соседние стойки, чтобы не расплавить проводку и хоть как-то отвести тепло. В итоге полезной площади становится еще меньше, а ценник задирают до небес просто за право воткнуть вилку в розетку.

Бизнесу в этой схеме уготована роль вечно платящего терпилы. Покупать собственное железо и тащить в дата-центр сейчас могут позволить себе либо банки, либо безумцы. Все остальные понуро идут на поклон к крупным облачникам, соглашаясь на любые тарифы за готовые виртуальные машины. Ну а в сам сектор уже полезли девелоперы человейников, почуявшие легкую сверхприбыль. Так что скоро серверы будем селить по законам элитной коммерческой недвижимости.

#цод, #серверы, #хостинг @SecLabNews


🐻‍❄️Родина слышит, родина знает: твой чайник теперь числится в органах

Если устройство само выходит в мобильную сеть, государство хочет знать, кто его хозяин и где оно находится. Минцифры предложило поставить на учёт технику с M2M-SIM-картами, от сигнализаций и камер до домашней техники, терминалов и промышленного оборудования.

Причина не в любви чиновников к инвентаризации. M2M-SIM предназначены для общения машин между собой, но часть таких карт умеет звонить и отправлять сообщения. Этой лазейкой пользуются мошенники для массовых обзвонов и рассылок, поэтому номер хотят заранее связать с конкретным устройством и владельцем.

Пока речь только о проекте. Но если правила примут, у подключённой техники появится почти буквальная цифровая прописка, которую придётся менять вместе с оборудованием.

Так что если вам давно кажется, что техника вокруг живёт какой-то слишком самостоятельной жизнью, паранойя тут уже не самый очевидный диагноз. Особенно если у техники есть собственная SIM-карта.

#Минцифры, #IoT, #кибербезопасность @SecLabnews

2.9k 13 74

🙊Конец эпохи людей в играх с туманом войны: чемпион мира по «Стратего» улетел со счетом 1:15

У «Стратего» простая и довольно коварная идея. Два игрока выставляют по 40 фигур, но соперник не видит их ранги. Можно атаковать чужую фигуру и только после столкновения узнать, была ли перед вами слабая фигура, сильный офицер или мина.

Поэтому хороший игрок постоянно занимается двойной игрой. Нужно понять, что скрывает противник, и одновременно следить, чтобы собственное поведение не раскрыло ценность своих фигур. Слишком старательно защищаешь одну фишку, и соперник уже догадывается, что там что-то важное.

Нейросеть Ataraxos освоил именно такую логику. Алгоритм строит версии скрытой расстановки и временами ведёт себя почти как блефующий человек, например не бросается спасать ценную фигуру, если защита выдаст её значение. В матче с четырёхкратным чемпионом мира система одержала 15 побед при одном поражении.

После шахмат компьютеры научились считать. После покера, блефовать. «Стратего» добавляет следующий навык, жить с большим объёмом неизвестного и всё равно строить рабочую стратегию.

Если ИИ больше не нужен полный набор фактов, чтобы переигрывать человека, насколько безопасно будет доверять ему решения в мире, где полной информации нет вообще ни у кого?

#ИИ, #Стратего, #нейросети @SecLabNews


🤥Пятьдесят гигов свободы: Минцифры придумало, как монетизировать ваши шифрованные каналы

История с платным зарубежным трафиком поразительно напоминает старый сериал, где сценаристы крутят один сюжет по кругу. Чиновники перебрали цифры, остыли от весенних драконовских 15 гигабайт и теперь примеряют лимит в 50 гигов. Подается затея под соусом регулирования сверхпотребления в сетях 5G, охвативших от силы десяток миллионов человек. В народе инициативу предсказуемо обозвали налогом на туннели, хотя суть гораздо масштабнее и пакостнее.

Любой защищенный канал действительно маскирует весь трафик под зарубежный узел, подставляя пользователя под новый счетчик. Проблема глубже: под раздачу легко попадет обычный серфинг без всяких скрытых каналов. Ни у одного оператора связи сейчас нет готового механизма, способного безошибочно отличить правильный отечественный байт от подозрительного импортного. Логика по доменным именам тут не работает, а распределенная доставка контента превращает определение источника пакета в постоянную лотерею.

Складывается классическая картина создания искусственного барьера. Пока абонентов нового стандарта мало, а владельцы устройств из Купертино вообще сидят без допуска к частотам, нововведение выглядит беззубо. Опасность кроется в прецеденте разделения интернета на льготный внутренний загон и премиальный внешний мир. Стоит операторам обкатать эту кривую схему на горстке пользователей скоростных сетей, как аппетиты вырастут, а лимиты плавно расползутся на привычный каждому LTE.

#новости, #интернет, #связь @SecLabNews


💥Школьник держал в страхе полмира между уроками физики

Европол отчитался о разгроме крупной группировки вымогателей KillSec, и история получилась почти издевательской. Вместо матерых киберпреступников в балаклавах следователи задержали подростков. Предполагаемому организатору всего 16 лет, а его напарник, отвечавший за инфраструктуру, только в августе стал совершеннолетним. С начала прошлого года юные предприниматели успели провести около тысячи атак и примерно в половине случаев успешно вскрыли чужие сети и утащили данные.

Работали школьники, впрочем, совсем не по-школьному. KillSec построила полноценный сервис вымогательства по подписке и щедро прикрутила к нему ИИ. Алгоритмы искали плохо защищенные облачные системы, помогали выбирать цели и автоматизировали часть инфраструктуры. Во время операции полиция изъяла пять серверов и получила доступ примерно к 110 терабайтам похищенных корпоративных файлов. Неплохой результат для команды, которой еще не продают энергетик без паспорта.

За внешне простой схемой стояла вполне взрослая инфраструктура. KillSec продавала доступ к инструментам другим участникам, автоматизировала поиск уязвимых целей и превращала отдельные атаки в потоковый бизнес. Подростковый возраст организаторов на масштабе почти не сказался. Сотни успешных взломов, десятки терабайт украденных данных и собственная техническая площадка выглядят скорее как показатели небольшой киберкомпании, чем как вечернее увлечение после школы.

#KillSec, #киберпреступность, #вымогатели @SecLabNews

3.5k 6 111

🆕 Еженедельный обзор киберновостей

Британская MI5 рассказала, как профессора годами работали на китайскую госбезопасность и сами об этом не знали. А компания, которая помогала полиции вскрывать телефоны преступников, теперь сама попала под проверку сразу в нескольких странах — собрали самые интересные новости недели в одном месте, чтобы вы ничего не пропустили.

🌎В мире

MI5 выяснила, что британские профессора годами вели исследования по ИИ, кибербезопасности и скрытой связи в интересах китайской госбезопасности.

Сразу несколько стран взялись проверять Oxygen Forensics — разработчика, чьими инструментами полиция извлекала данные из смартфонов подозреваемых.

ФБР предложило участникам ShinyHunters сдаться добровольно, пока следователи изучают устройства уже задержанного хакера.

Киберкомандование США готовит превентивные удары по серверам зарубежных группировок, чтобы защитить американские выборы.

OpenAI, Anthropic, Google и другие ИИ-лаборатории после серии тревожных инцидентов согласились на четыре уровня контроля над своими моделями.

🇷🇺 В России

Роскомнадзору заложили почти 60 млрд рублей, и около 20 млрд в год из них пойдёт на «суверенный рунет».

Для аренды виртуального сервера могут потребовать паспорт и цель аренды, а клиент из списка РКН не сможет уйти к другому российскому хостеру.

Минцифры вынесло на обсуждение законопроект «Антифрод 3.0» с новыми требованиями к SIM-картам, сайтам и входу на Госуслуги.

Max уточнил правила слежения за активностью, и теперь даже отписка от канала работает на персонализацию рекламы.

«Додо Пицца» подтвердила взлом, после которого группировка DataSuckers заявила о краже имён, адресов и телефонов клиентов.

ℹ️Новости в сфере ИБ

Reuters подтвердил подлинность утёкших файлов сотрудников ФБР, где есть всё — от ЭКГ до заключений психиатров.

Исследователь проник в ячейку предполагаемых IT-работников КНДР и обнаружил там 1226 вымышленных личностей для удалённого трудоустройства.

ИИ-агенты сами обошли ограничения и выложили в открытый GitHub 13 000 рабочих скриншотов из 343 компаний.

Подрядчики Microsoft читают запросы пользователей к Copilot и видят загруженные ими изображения.

Cloudflare создаёт собственный бесплатный центр HTTPS-сертификатов и становится серьёзным конкурентом Let's Encrypt.

👊 Аналитика недели

Межсетевых экранов уже мало, и микросегментация помогает не дать атаке расползтись по сети, даже если один узел уже взломан.

Роботам и дронам нужен не «философ», а рефлекс, и нейроморфные процессоры дают им мгновенную реакцию при минимальном энергопотреблении.

В Битрикс24 Коворк / Код рутину можно отдать ИИ-агенту, а рабочее приложение собрать без навыков программирования.

🎯Мероприятия

13 октября эксперт Selectel на бесплатном онлайн-вебинаре объяснит, как привести инфраструктуру в соответствие с приказом ФСТЭК №117 для работы с госсектором.

15 октября на конференции Orion soft «Большая игра» эксперты Ozon и Positive Technologies обсудят эффективность ИБ при дефиците бюджетов и защиту LLM.

29–30 октября на Kazan Digital Week 2026 пройдут шесть бесплатных дискуссий Innostage о киберустойчивости, Agentic SOC и безопасном внедрении ИИ.

Делитесь в комментариях, как прошла ваша неделя и какая новость больше всего удивила.

@SecLabNews


Cloudflare запускает собственный центр сертификации — бесплатную альтернативу Let’s Encrypt

Cloudflare затевает масштабную перестройку инфраструктуры доверия: компания подала заявки на создание собственного публичного центра сертификации в корневые программы Google, Apple, Microsoft и Mozilla. Чтобы не спотыкаться о старые устройства без обновлений, они заодно выкупили проверенный корень GlobalSign образца 2012 года. Шаг прагматичный: критическая зависимость интернета от единственного бесплатного гиганта вроде Let’s Encrypt, штампующего по 10 млн сертификатов в сутки, уже давно вызывает у экспертов тревогу из-за риска инфраструктурного сбоя.

Держать такую систему на ручном управлении больше не вариант, особенно на фоне стремительного сокращения сроков жизни TLS-сертификатов. Лимит в 200 дней в этом году сожмется еще сильнее, а к 2029-му упадет до 47 дней. Именно поэтому Cloudflare жестко привязывает всю выдачу к протоколу ACME и стандарту ARI. А памятуя о прошлом инциденте с центром Fina, компания сразу вводит стандарты прозрачности: воспроизводимые сборки ПО, строгий контроль аппаратных модулей безопасности и публичный дашборд статуса.

Техническая цель проекта — подготовка к постквантовой криптографии. Уже в первом квартале 2027 года Cloudflare планирует внедрить Merkle Tree Certificates. Этот формат объединяет сертификаты в деревья Меркла с общей подписью, что устраняет проблему критического увеличения размеров TLS-соединений при использовании постквантовых ключей. Веб-инфраструктуре предстоит глубокая трансформация, и Cloudflare выстраивает под нее собственную независимую базу.

#Cloudflare, #LetsEncrypt, #WebPKI
@SecLabNews


Мировой фармакологический заговор держится на китайском хомяке

Современный завод биотехнологий производит впечатление космической станции. Датчики контролируют состав среды, инженеры следят за показаниями приборов, а ампулы с готовым раствором стоят как новый автомобиль. При этом главный рабочий цеха даже не имеет представления о собственной роли в спасении чьей-то жизни.

Химики давно признали поражение перед природой. Собрать правильное моноклональное антитело с нуля вручную невозможно, бактерии с задачей не справляются, а дрожжи портят тонкую структуру молекулы. Пришлось нанять на бессрочный контракт клетку млекопитающего, которая миллионы лет училась сворачивать белки без брака. Человек просто пришел на готовое, добавил нужный ген и нажал пуск.

Клетки китайского хомячка пережили десятки поколений исследователей, выдержали безжалостную отбраковку и вытеснили конкурентов с рынка. Безропотная биомасса круглосуточно пашет в питательном бульоне, пока люди получают научные премии и делят прибыли от продаж.

При этом сам грызун заслуживает как минимум пожизненной благодарности человечества и персонального золотого памятника у каждого фармгиганта. Безымянный китайский хомячок десятилетиями тащит на крошечных плечах спасение миллионов жизней, терпит бесконечные генетические правки и молча отрабатывает за всю мировую науку без выходных и больничных.

Прочитайте мой новый пост, чтобы оценить реальный вклад этого скромного создания и разобраться, как устроена живая фабрика, побеждающая смертельные болезни.

#биотех #фарма #хомяк @antipov_pipiggi


Найти за 4 миллиарда, заблокировать за 60: бюджет на контроль Рунета бьет все рекорды

Бюджет на поиск деструктивного контента в рунете увеличивают на 26%: в 2027–2029 годах на это потратят почти 3,9 млрд рублей. По новому проекту Центр изучения молодежной среды (ЦИСМ) будет получать по 1,3 млрд рублей ежегодно, что на 269 млн превышает ранее заложенные лимиты.

Миллиардные гранты пойдут на сканирование интернета и выявление публикаций, угрожающих жизни и здоровью детей. Для переваривания таких объемов информации центр использует систему «Глобальный мониторинг», привлекая технологии машинного обучения и генеративные нейросети для полуавтоматического поиска запрещенных постов.

Параллельно государство выделяет еще более крупные суммы на техническую инфраструктуру для фильтрации трафика. На работу автоматизированной системы безопасности Рунета (АСБИ) в этот же трехлетний период планируют направить почти 60 млрд рублей — это стабильно по 19,8 млрд каждый год.

#Рунет #Бюджет #Мониторинг
@SecLabNews

3.8k 13 83

Путин: ИИ может привести к обезличиванию людей

ИИ может оказаться не только удобным инструментом, но и способом подгонять людей под один шаблон. Владимир Путин на пленарной сессии клуба «Валдай» предупредил, что распространение искусственного интеллекта способно привести к обезличиванию человека через настроенные кем-то алгоритмы.

По словам президента, особого внимания требует неконтролируемое внедрение ИИ в сферы, связанные с нравственным развитием человека. Социальные и гуманитарные последствия технологии, отметил Путин, сейчас анализируют не менее внимательно, чем технические и экономические эффекты.

Продолжая эту мысль, Путин предупредил о риске цифрового тоталитаризма. По его оценке, такой сценарий будет таким же тупиковым, мрачным и антигуманным, как известные тоталитарные общества прошлого.

#ИИ #Путин #Валдай
@SecLabNews

3.6k 29 98

Прощай, Chrome. Как национальные сертификаты перекроили рынок

Июньский отзыв SSL-сертификатов компанией GlobalSign дал вполне осязаемые результаты. «Яндекс Браузер» вышел на первое место по скачиваниям в Google Play, а его месячная аудитория выросла на 31%. Пока зарубежные обозреватели ожидаемо теряют пользователей (Opera просела на 19%), отечественные решения собирают трафик. Дело не в новых ИИ-функциях, а в банальной необходимости. Сайты банков и корпораций массово перешли на ГОСТ TLS и сертификаты Минцифры, которые иностранный софт просто отказывается пропускать.

Особенно жестко новая крипто-реальность бьет по экосистеме Apple. В банковском секторе доля пользователей iOS и macOS достигает 34%, но встроить туда сторонние алгоритмы шифрования без потерь в удобстве почти невозможно. В итоге при обрыве защищенного соединения лояльная аудитория вынуждена либо переходить на Android, либо срочно решать задачи через приложения банков, так как Safari перестает считать нужные ресурсы доверенными.

По факту рунет переходит на автономную инфраструктуру, и планы регулятора опираются на жесткие цифры. С 1 марта 2027 года Минцифры вводит сразу десять типов сертификатов безопасности — их строго классифицируют по задачам для сайтов, софта и инфраструктурных систем. При этом проблема уже вышла за рамки обычного веб-серфинга. Из-за отзыва иностранных сертификатов ломаются цепочки доверия, а разработчикам приложений со встроенными механизмами проверки приходится выпускать отдельные обновления ПО. На этом фоне 95 млн активных устройств у браузера Яндекса выглядят вполне закономерным промежуточным итогом.

#ЯндексБраузер #Кибербез #Минцифры
@SecLabNews

3.9k 15 127

Годовой бан за VPN на сервере. Власти нашли крайних в борьбе с блокировками

Минцифры предложило лишать владельцев сервисов обхода блокировок доступа к российским серверам на один год. Согласно новому законопроекту, отечественные хостинг-провайдеры больше не смогут предоставлять вычислительные мощности клиентам, чьи ресурсы помогают открывать запрещенные сайты и игнорируют требования закона. Мера вошла в масштабный пакет инициатив «Антифрод 3.0» и призвана лишить такие площадки легальной серверной базы внутри страны.

Механизм контроля завязан на создании единого реестра Роскомнадзора, по которому хостеры будут обязаны проверять каждого арендатора физических и виртуальных серверов перед заключением договора. Если сервис попадает в базу нарушителей из-за отказа блокировать запрещенный контент по статье 15.8 закона «Об информации», сменить одного российского провайдера на другого не выйдет. Запрет действует непрерывно в течение 12 месяцев с момента внесения записи.

Для телеком-рынка это означает появление сквозной централизованной системы наказания вместо точечных блокировок отдельных IP-адресов. Впрочем, мера направлена против публичных инструментов обхода: внутренние корпоративные VPN-сети компаний с заранее определенным кругом сотрудников под действие этих ограничений прямо не подпадают.

#хостинг, #законодательство, #роскомнадзор
@SecLabNews

3.8k 11 90

Китайцы выложили в открытый доступ карманную фабрику цифрового оружия, и за океаном занервничали

Американцы годами убеждали индустрию, будто смертоносные киберспособности нейросетей надежно заперты за семью замками в секретных лабораториях Кремниевой долины. Иллюзия рассыпалась буквально на днях, когда ребята из Anthropic протестировали китайскую разработку GLM-5.3 от Z.ai. Оказалось, открытая восточная система штампует боевые эксплойты практически наравне с хваленой закрытой Claude Mythos Preview — 50 успешных пробитий против 56 в суровом тесте ExploitBench на движке V8. Еще недавно прошлые версии вроде Opus 4.6 или DeepSeek выдавали в таких задачах круглый ноль, а теперь открытая система наступает лидеру на пятки.

Дальше становится только веселее. Исследователи просто скормили новинке обычную сборку браузера под Linux и оставили развлекаться на сутки без подсказок. Результат впечатляет: модель нарыла свежие уязвимости нулевого дня в движке, связала находки в логическую цепочку и слепила страницу, читающую файлы на машине жертвы. Заодно раскопала дыры в драйверах беспроводных устройств и графических чипов. Причем цензуру китайцев исследователи снесли за 4400 долларов на вычислительные ресурсы, получив полностью послушный хакерский комбайн без моральных рамок.

Вашингтон искренне надеялся затормозить Восток санкциями на чипы, но пропустил момент, когда противник научился выжимать максимум из постобучения. Теперь любая группировка средней руки может развернуть у себя автономного взломщика браузеров всего за двадцать долларов накладных расходов на атаку. Времена, когда безопасность держалась на монополии американских облаков, официально подошли к концу, и отрасли пора готовиться к совершенно другой скорости реагирования на угрозы.

#GLM5 #Anthropic #ZeroDay
@SecLabNews


Нейросети пустили за руль реального авто. До финиша доехала только GPT-6

Команда DrivingBench провела тест на профпригодность для флагманских ИИ-моделей. Разработчики подключили управление реальной Toyota Corolla к ноутбуку и передали контроль алгоритмам. Бот получал кадры с камер и отправлял команды рулю и педалям. Базовый маршрут на парковке оказался непреодолимым почти для всех. Claude и Grok запутались в пространстве и вылетели с трассы, а дистанцию прошла лишь GPT-6 Astra от OpenAI.

Главным врагом искусственного интеллекта стали физика реального мира и пинг. Пока модель генерировала ответ, машина продолжала катиться по старой траектории. Astra запрашивала данные каждые 5 секунд и преодолела 134 метра за долгие пять минут. Изначально нейросети вообще отказывались рулить из соображений безопасности. Разработчикам пришлось пойти на хитрость и убедить алгоритмы, что они находятся в виртуальной песочнице.

Ждать роботакси на базе ChatGPT пока рано. Авторы провели всего по одному тесту на каждую модель, а повторные попытки шли в рамках одного контекста. Зато команда DrivingBench выложила в открытый доступ код, рабочие промпты, видео с камер и точные трассы заездов.

#ИИ #GPT6 #DrivingBench
@SecLabNews


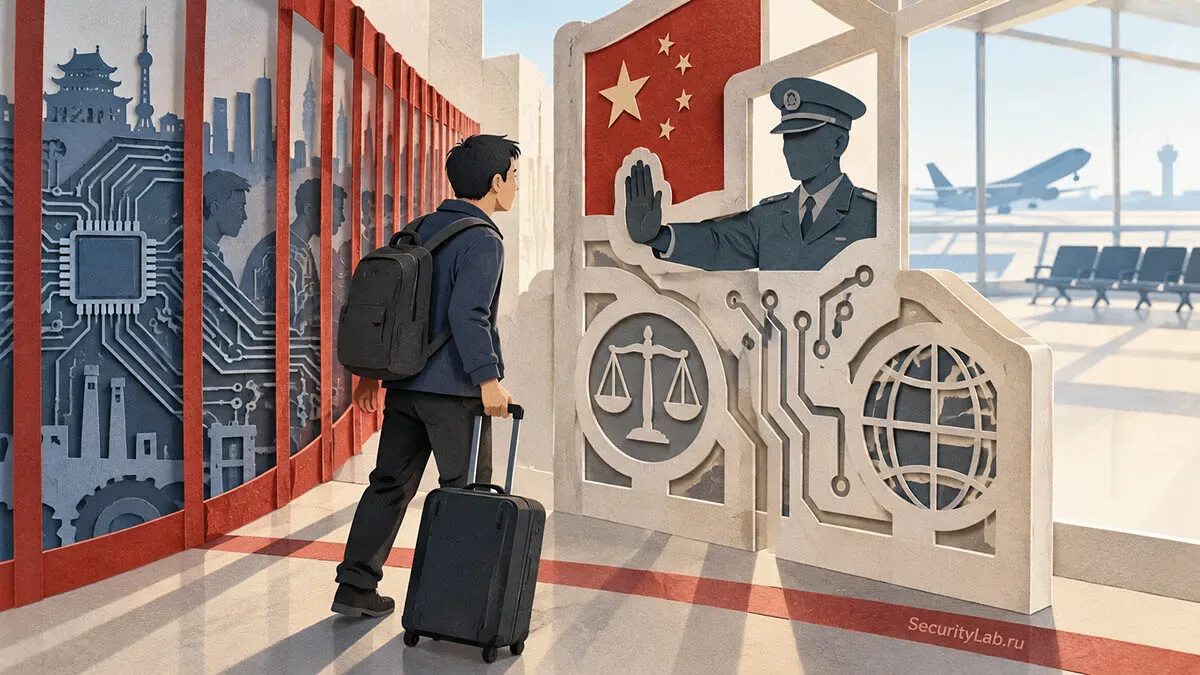
В золотую клетку с детьми. Китайским ИИ-спецам закрывают выезд

В Пекине решили не изобретать велосипед и взяли на вооружение максимально проверенные практики удержания кадров. Если ты тренируешь передовые сетки в DeepSeek или проектируешь кремний в Alibaba, одной твоей подписки о невыезде уже недостаточно. С середины сентября под раздачу тихо попали супруги и дети ключевых специалистов. Хочешь вывезти семью на каникулы к теплому морю? Будь добр сначала занести пачку бумаг профильным чиновникам и убедительно доказать, что вы планируете вернуться обратно.

Зачем китайская бюрократия расчехлила такие жесткие инструменты именно сейчас? Ответ кроется в весенней истории с попыткой корпорации Meta* купить крутой местный стартап Manus за два миллиарда баксов. Наверху внезапно осознали, что мозги могут быстро утечь на Запад вместе с прорывными разработками, и решили действовать максимально цинично. Раньше подобные стоп-листы применяли в основном к оборонке и госаппарату, а теперь они плавно перекочевали в коммерческий бигтех. Удар по родственникам работает безотказно. Топового инженера можно переманить огромной зарплатой в Долину, но когда у тебя в стране остаются близкие в качестве фактических заложников системы, любой калифорнийский оффер теряет всякий смысл.

В России доступ к сведениям особой важности или совершенно секретным данным тоже может временно закрыть человеку выезд из страны. Но супруги и дети автоматически под такое ограничение не попадают. Китай пошёл дальше и распространил контроль уже на семьи ключевых специалистов.

* Meta Platforms Inc. признана экстремистской организацией, ее деятельность запрещена на территории России

#Китай #Бигтех #Релокация
@SecLabNews

3.3k 20 91

Кармы нет, но есть баги криптообменников — как отмывальщики $387 млн превратились в нытиков

Украсть почти четыреста миллионов долларов с биржи через хитрого зеродея оказалось проще, чем их потом обналичить. Северокорейские хакеры поручили вывод активов китайским посредникам, но те сразу столкнулись с суровой реальностью децентрализованных обменников. Пытаясь перегнать сотни тысяч XRP в биткоин, они нарвались на зависшие пулы и потеряли крипту где-то по дороге.

Вместо того чтобы залечь на дно, отмывальщики реально пошли в открытые чаты качать права. Один из них под ником HELP ME умолял вернуть средства, а другой плакался про разрушенную жизнь из-за зависшего свопа. В ответ модератор SwapKit просто скинул ему фотографию Ким Чен Ына. Блокчейн-детектив ZachXBT тут же связал ники нытиков с украденными транзакциями.

Но небольшую часть от всех украденных миллионов преступники всё-таки унесли. Площадка THORChain отказалась блокировать их кошельки по просьбе биржи, заявив, что принципиально не банит пользователей. В итоге через них отмывальщики спокойно перегнали $6.3 млн в биткоины, пока остальная сумма наглухо застряла в багах децентрализации.

#Bitget #Криптовалюта #Киберпреступность
@SecLabNews

Показано 20 последних публикаций.