
Видео недоступно для предпросмотра
Смотреть в Max
Какая обратная сторона у умной бытовой техники, и сколько от неё плюсов? Холодильник, который сам заказывает продукты, если они закончились — это ненужная глупость или реальное удобство? А духовка с камерой, распознающей степень готовности блюда — новация ради новации или прекрасное изобретение?
Ответ на эти и другие вопросы относительно умной домашней техники вы можете получить в выпуске Чудо техники с Сергеем Малозёмовым от 27 сентября 2026 года. Тема безопасности, как физической, так и информационной, так же была освещена должным образом.
В рамках данного исследования, один из чайников был мною изучен вдоль и поперек, как с программной, так и с аппаратной стороны. Из критического - в мобильном приложении в открытом виде прописаны адрес сервера, логин и пароль подключения по MQTT всей техники компании. Что это дает злоумышленнику я думаю не стоит объяснять... Производителю пока не писал - жду оформления CVE-шки ;)
Полный выпуск программы вы можете посмотреть на официальном сайте программы по ссылке https://chudo.tech/2026/09/28/umnaya-tehnika-na-kuhne/
🧠Обязательно поделись с теми, кому это может быть полезно 💬 Телеграм | 💬 Max | 📝 Хабр | 💙 ВКонтакте
Ответ на эти и другие вопросы относительно умной домашней техники вы можете получить в выпуске Чудо техники с Сергеем Малозёмовым от 27 сентября 2026 года. Тема безопасности, как физической, так и информационной, так же была освещена должным образом.
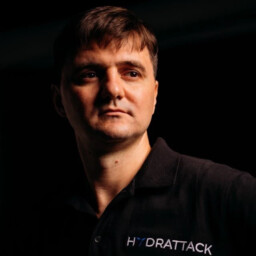
В сети и правда немало статей на тему безопасности простейших устройств, таких, как умные чайники. Через него можно получить доступ к домашнему Wi-Fi и личным данным. А то и хуже — удалённо включить кипячение! И если в устройстве не будет воды, то не случится ли пожар? Насколько вероятны такие сценарии, мы попросили проверить «белого хакера» Ивана Глинкина. Его работа — находить и устранять лазейки для мошенников. Он исследовал систему защиты умного чайника за 5 000 рублей, у него есть мобильное приложение с подключением через Wi-Fi.
Но это не даёт возможности управлять конкретно вашим чайником. Сначала нужно узнать его индивидуальный номер — набор из 16 символов. Количество возможных вариаций равно 16 в 12 степени — больше 281 триллиона! Даже если хакер перебирал бы по миллиону комбинаций в секунду, ему понадобилось бы 9 лет. Конечно, стать жертвой случайного выбора или массовой атаки почти ничего не мешает, но опасность всё же скорее гипотетическая.
В рамках данного исследования, один из чайников был мною изучен вдоль и поперек, как с программной, так и с аппаратной стороны. Из критического - в мобильном приложении в открытом виде прописаны адрес сервера, логин и пароль подключения по MQTT всей техники компании. Что это дает злоумышленнику я думаю не стоит объяснять... Производителю пока не писал - жду оформления CVE-шки ;)
Полный выпуск программы вы можете посмотреть на официальном сайте программы по ссылке https://chudo.tech/2026/09/28/umnaya-tehnika-na-kuhne/
🧠Обязательно поделись с теми, кому это может быть полезно 💬 Телеграм | 💬 Max | 📝 Хабр | 💙 ВКонтакте