
🚨Тысячи новых Android-смартфонов продаются уже с вирусом «из коробки»
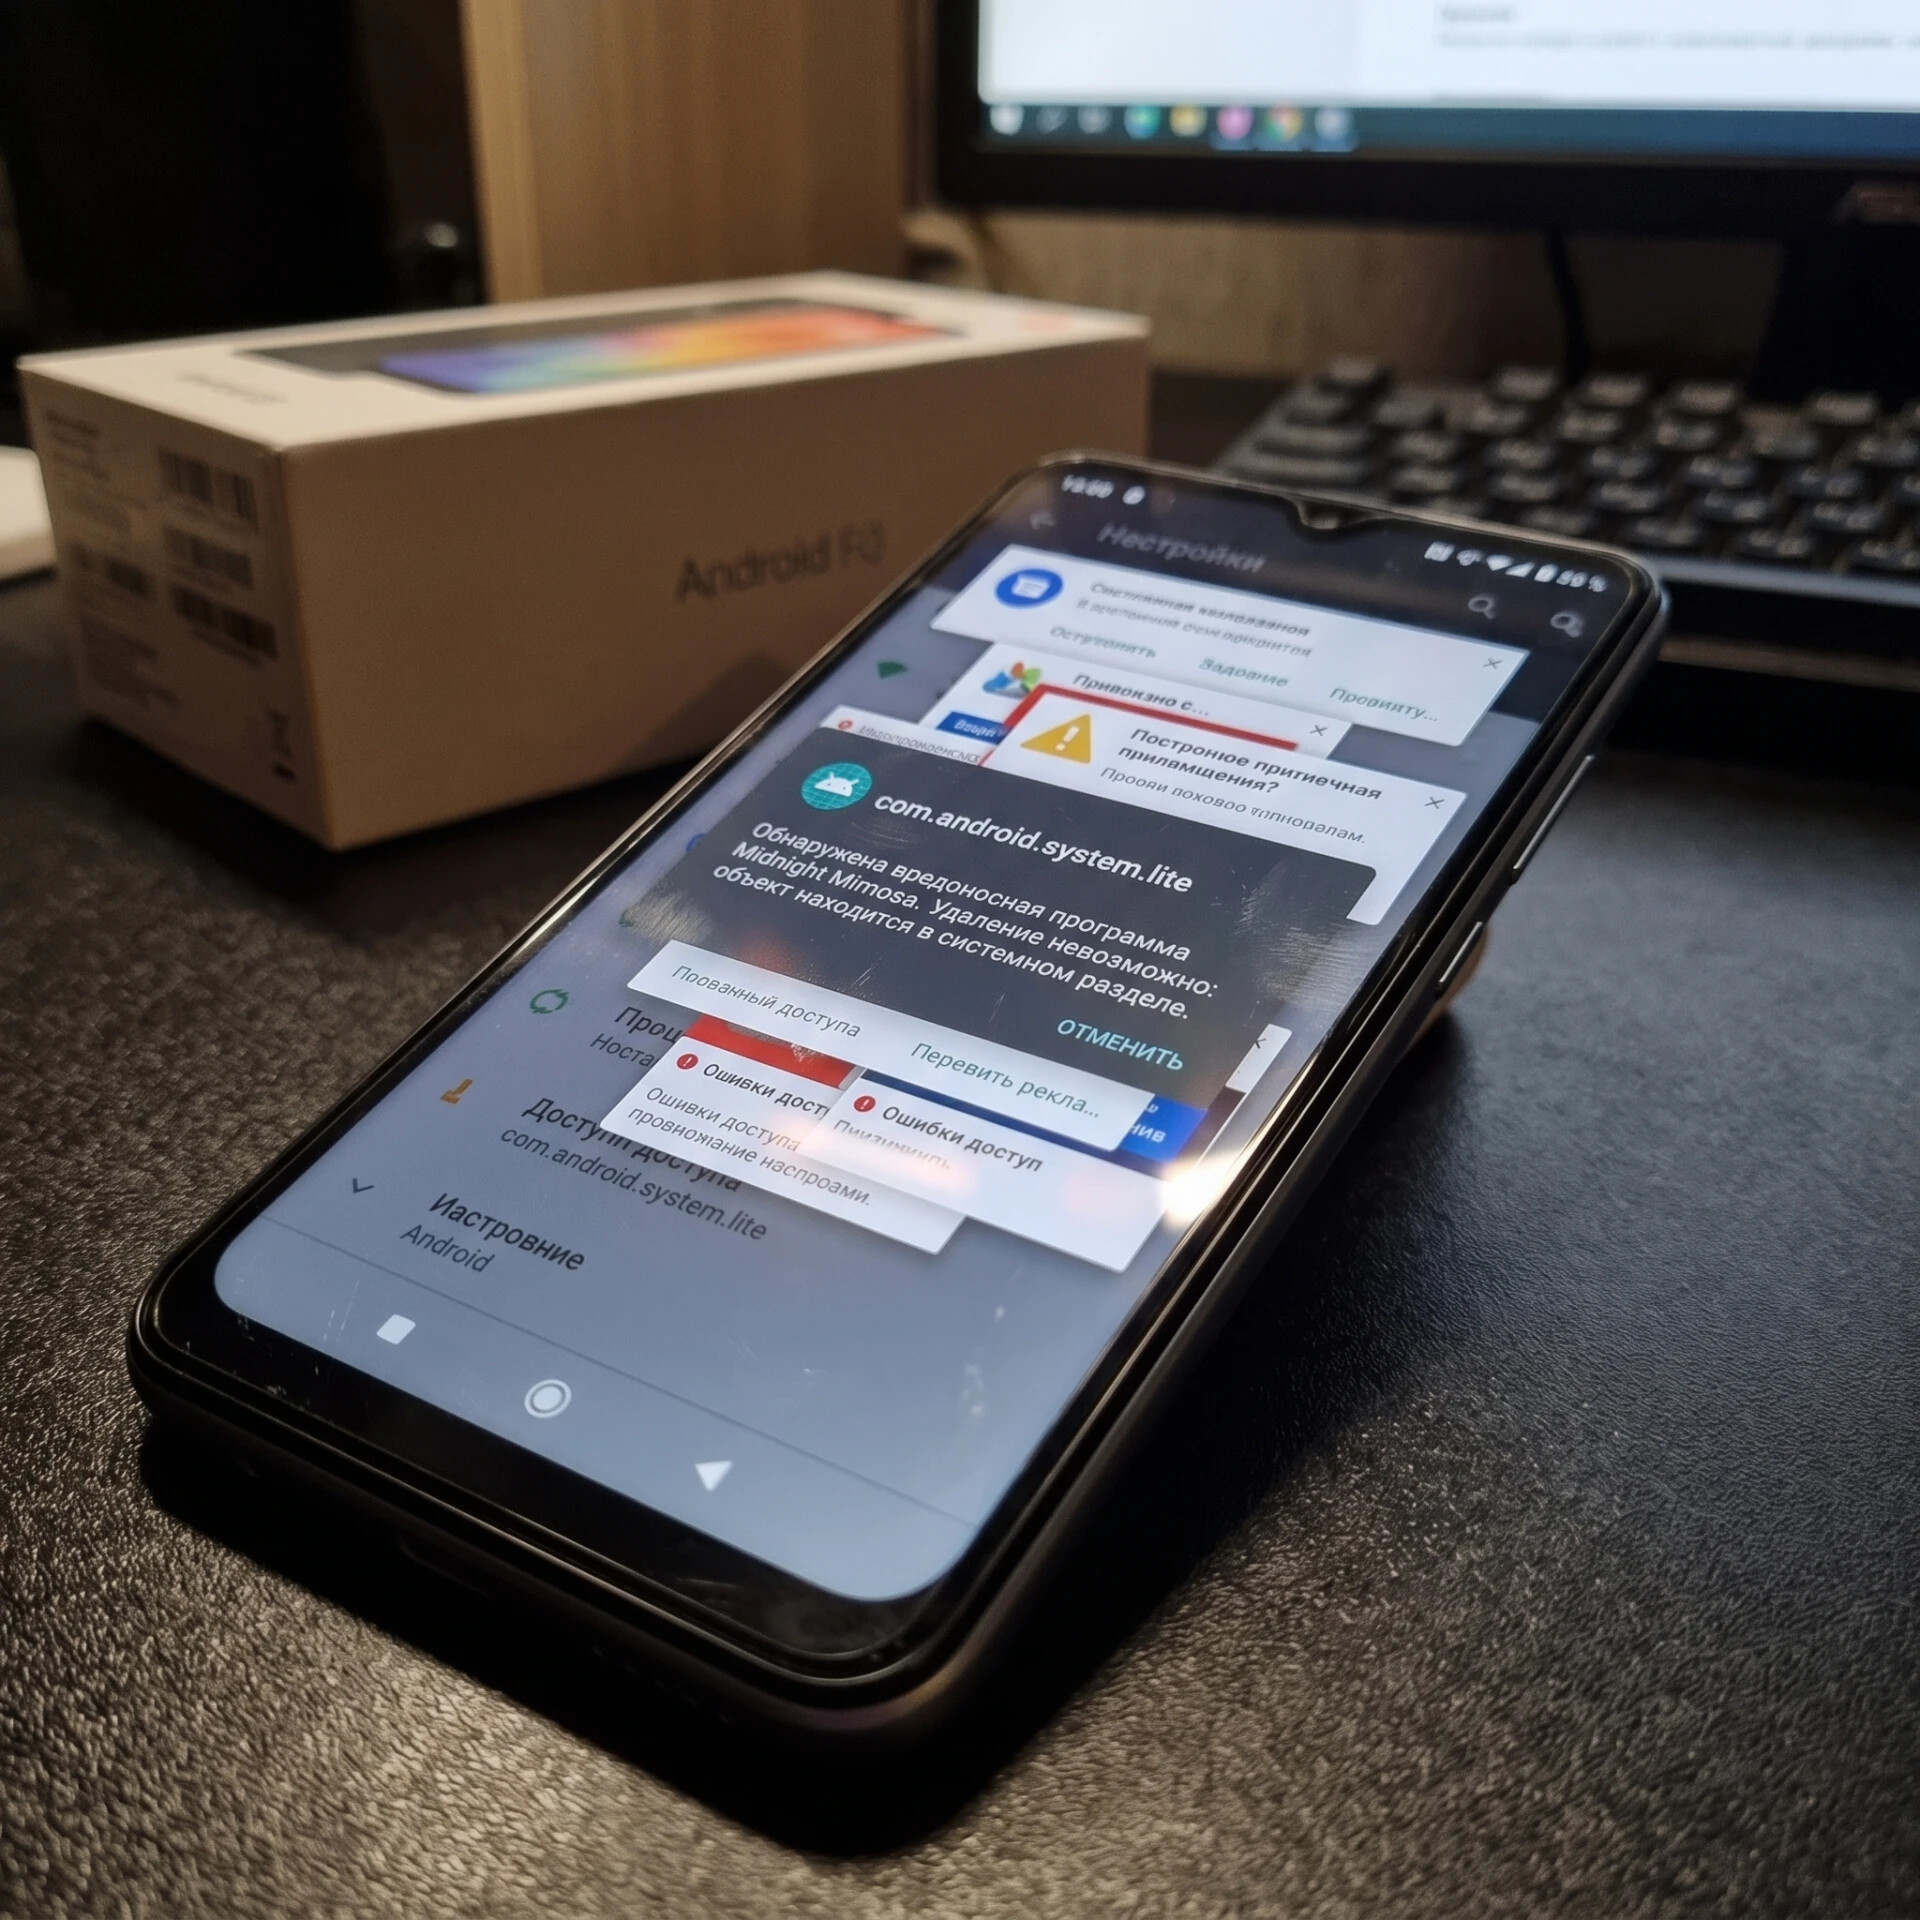
Эксперты Bitdefender раскрыли масштабную кампанию Midnight Mimosa («Полуночная мимоза»). Зловред вшит прямо в прошивку недорогих Android-устройств на чипах MediaTek – он активен еще до первого включения пользователем.
Что умеет вирус:
🔹Маскируется под систему. Пакет вроде com.android.system.lite работает с системными правами, подгружает сторонний код, получает доступ к SMS и уведомлениям.
🔹Обходит защиту. На время установки левого софта вредонос временно отключает Google Play, чтобы обойти сканирование Play Protect.
🔹Крутит скрытую рекламу. Фоном накручивает клики по объявлениям (даже при выключенном экране), а также превращает телефон в прокси и часть ботнета.
Пострадали пользователи более чем в 150 странах. Чаще всего это безымянные реплики iPhone и Samsung с маркетплейсов, но код нашли и в серийных моделях (например, Doogee S200 X и Cubot KINGKONG X).
Обычным удалением приложений вирус не стереть – он сидит в системном разделе. Поможет только чистая перепрошивка или отключение через ADB, что для большинства пользователей слишком сложно.