
📱 Есть дыры в смартфонах, которые не закроет ни одно обновление. Но опасаться стоит совсем не того, о чём вы подумали.
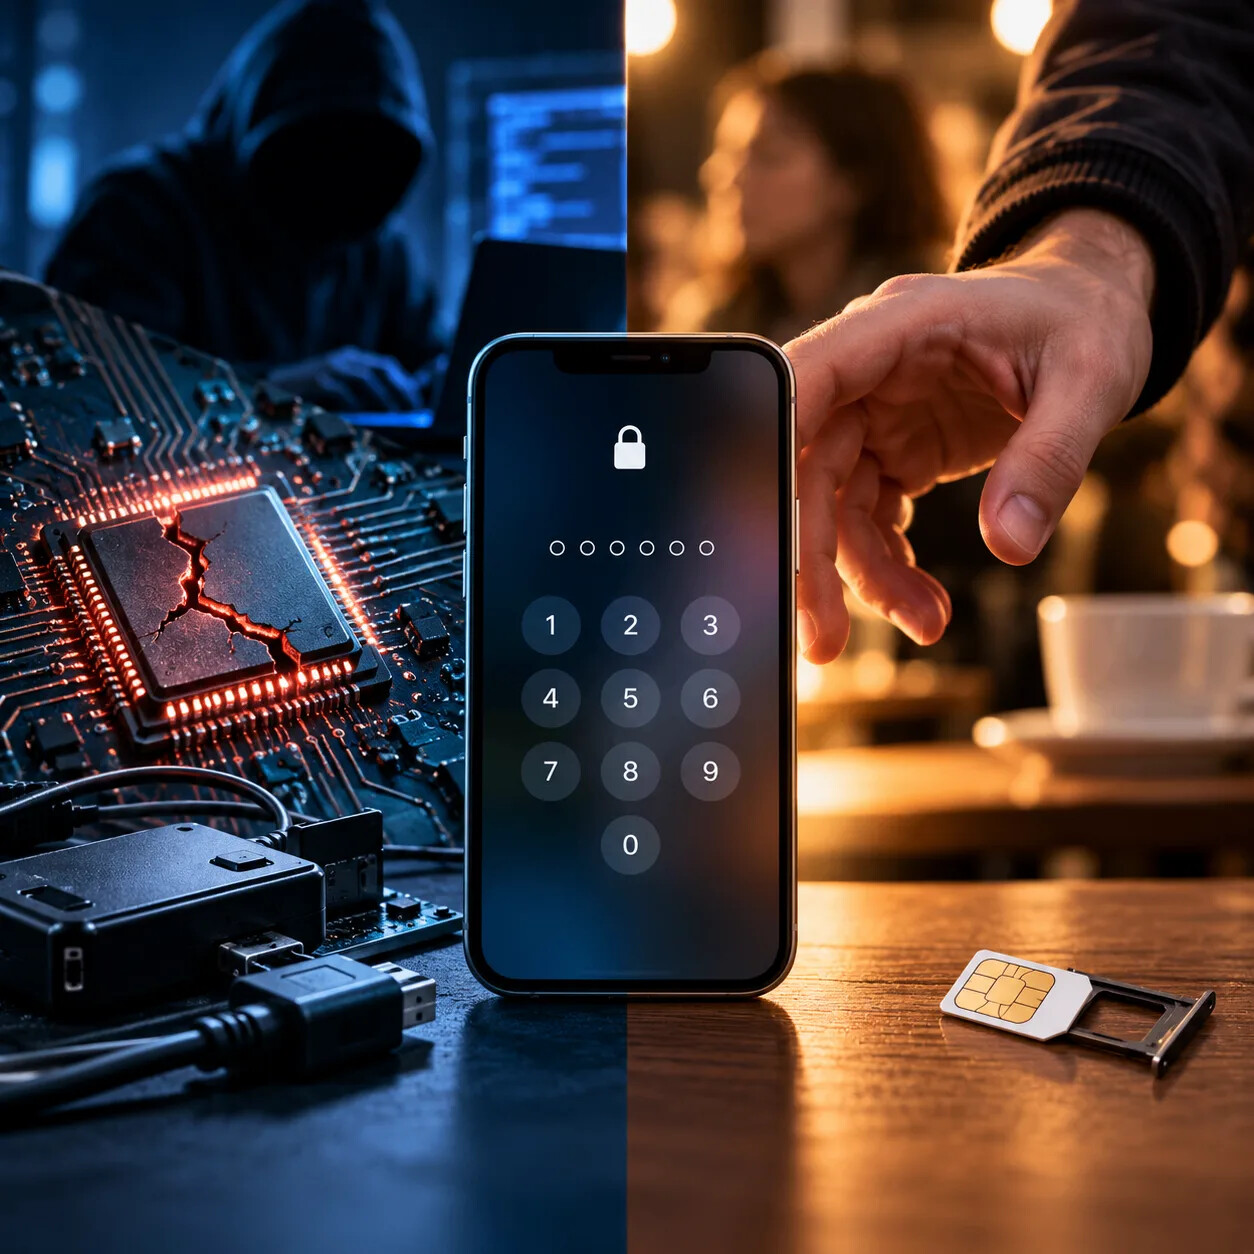
Некоторые уязвимости действительно «вшиты» прямо в процессор телефона. Если ошибка находится в коде, записанном в чип на заводе, обновлением iOS или Android её уже не исправить.
Например, знаменитая уязвимость checkm8 затрагивает iPhone от 4S до X. А опубликованная в 2026 году usbliter8 — iPhone XS, XR, всю линейку iPhone 11 и SE второго поколения.
Звучит страшно: получается, старый iPhone можно просто взять и взломать?
Не совсем.
Даже при наличии такой уязвимости данные остаются зашифрованными. Для атаки нужны физический доступ к телефону, оборудование, компьютер и специальные знания. А сам код блокировки всё равно приходится обходить.
Это скорее история для криминалистической лаборатории, чем для вора, который стащил телефон со столика в кафе.
А вот куда опаснее другой сценарий.
🔓 Телефон попал к чужому человеку уже разблокированным. Или человек знает ваш код.
Тут никаких хакерских инструментов не требуется.
В США была целая серия таких краж: преступники подсматривали код разблокировки в барах, забирали iPhone и за несколько минут успевали поменять пароль от Apple ID, отключить поиск устройства и фактически отрезать владельца от собственного аккаунта.
Для телефона этот человек — вы. Он знает код и выполняет совершенно «законные» действия от имени владельца.
На Android есть ещё одна проблема — приложения для скрытой слежки. Если человек получил доступ к разблокированному смартфону, он может установить такое приложение, выдать ему необходимые разрешения и спрятать его. Оно способно отслеживать местоположение, читать SMS и собирать другую информацию.
Есть и совсем банальная дыра — SIM-карта. Её можно вынуть даже из заблокированного телефона и переставить в другой, если на самой SIM не установлен PIN.
Поэтому я бы сделал несколько вещей прямо сейчас:
• вместо четырёх цифр поставил длинный код блокировки;
• включил PIN-код SIM-карты;
• на iPhone включил «Защиту украденного устройства»;
• не вводил код разблокировки на виду у посторонних;
• перед ремонтом делал резервную копию, а на Samsung использовал «Режим обслуживания»;
• периодически проверял незнакомые приложения и подозрительные разрешения;
• и, конечно, продолжал ставить обновления.
Обновление не способно исправить ошибку, физически записанную в старом чипе. Зато оно закрывает огромное количество обычных программных уязвимостей.
Так что главный вывод довольно неожиданный: современный заблокированный смартфон вскрыть за пару минут чрезвычайно непросто. А вот разблокированный телефон в чужих руках может стать проблемой буквально за несколько минут.
А у вас PIN-код на SIM-карте вообще стоит? Или никогда его не включали?