
Hi-Tech
Оперативные новости, обзоры гаджетов, собственное видео, трансляции мировых анонсов и мероприятий
По вопросам сотрудничества и размещения рекламы i.ostapenko@corp.mail.ru
Статистика канала https://maxstat.ru/channel/-68095806453142/hi-tech Связанные каналы
52 213
подписчиков
Популярное в канале
🤖 Первая в мире битва: человек против 6-футового терминатора Будущее из научно-фантастических ...
🚨 Россиянку оштрафовали и лишили iPhone 11 из-за картинки, созданной нейросетью 🐻 Жительница З...
⚡️ 71-летняя пенсионерка на электросамокате сбила другую пенсионерку – теперь ей грозит до 7 лет...
⚡️ Т-Банк снова прорвался в App Store Теперь приложение маскируется под сборник кулинарных реце...
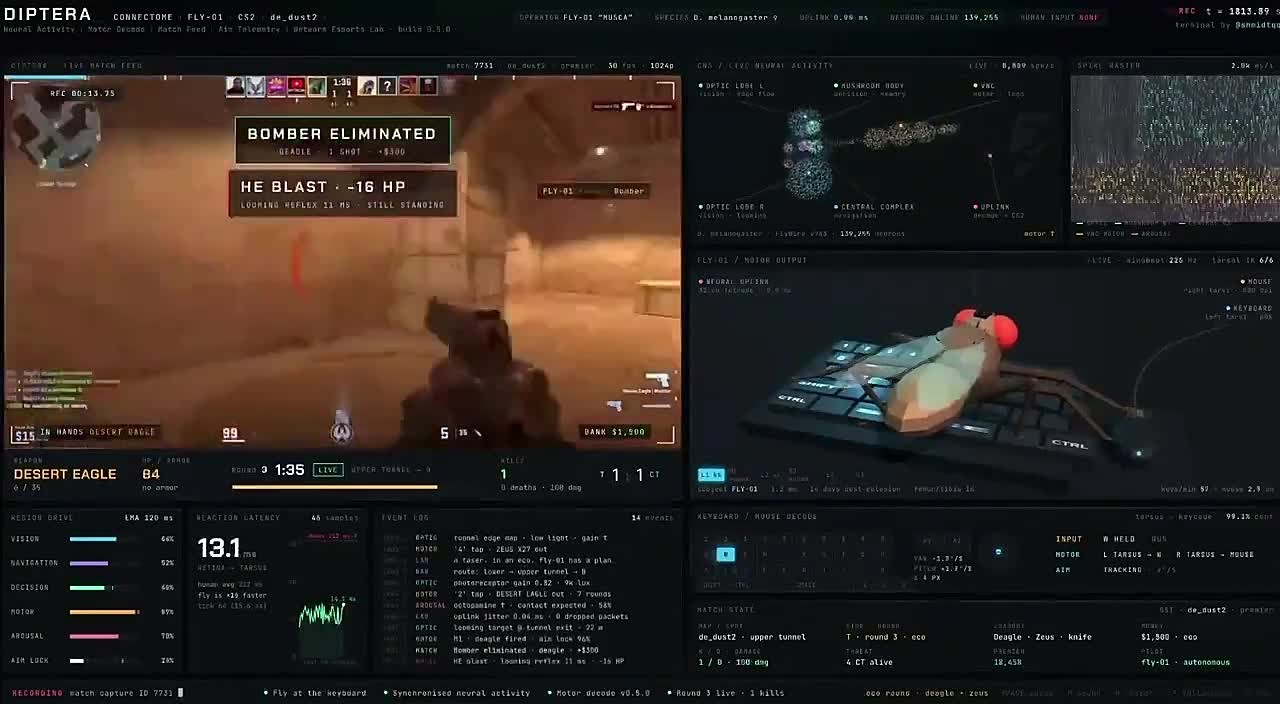
⚡️ Муху научили играть в CS2 Пока вы вините рандом, пинг и плохой коврик, наука зашла слишком д...